1.12.2026 -2.12.2026
Vabilo
V lanskem uvodniku konference smo izpostavili, da je edina stalnica sprememba. Letos se spremembe iz napovedi selijo v vsakdanjo prakso. Zakon o informacijski varnosti (ZInfV-1) ni več novost. Postal je okvir, po katerem zavezanci vzpostavljajo sisteme upravljanja varovanja informacij in revizorji informacijskih sistemov prevzemamo nove naloge.
Letošnjo konferenco začenjamo pri vodstvu. Kibernetska varnost je postala neposredna odgovornost poslovodstva. Za skladnost ne zadoščajo samo dokumenti, temveč moramo dokazati, da ukrepi dejansko delujejo. Posebno pozornost namenjamo zunanjim izvajalcem in dobavni verigi. Tam se regulativne zahteve srečajo z dejanskimi napadi, ki zlorabljajo prav zaupanje med naročnikom in dobaviteljem. Pogled usmerjamo naprej, ko obravnavamo prehod na postkvantno kriptografijo, ki ga je treba vsaj načrtovati že danes, revizorji pa moramo o njem postaviti prava vprašanja.
Umetna inteligenca ostaja ena osrednjih tem, vendar se pogled nanjo spreminja. Ob tveganjih, ki jih prinaša, nas vse bolj zanima, kako jo lahko revizorji sami uporabimo pri analizi podatkov, modeliranju groženj in vsakdanjem revizijskem delu.
Nadaljujemo povezovanje s sorodnimi strokami. Notranji revizorji imajo v strokovnih podlagah nov gradnik, tematske zahteve. Vsem revizorjem pa je skupno, da morajo ugotovitve in priporočila znati tudi prepričljivo predstaviti, zato smo letos prostor namenili tudi tej veščini.
Obliko konference, ki smo jo uvedli lani, ohranjamo. Daljša predavanja omogočajo poglobljeno razpravo, daljši odmori pa mreženje. Novost je, da sekcije konference vodijo člani Odbora sekcije PRIS, kar odraža skupno delo odbora pri pripravi programa in povezuje odbor s člani sekcije.
Vabimo vas, da se nam 1. in 2. decembra pridružite na Ptuju. Izmenjajmo izkušnje in skupaj poiščimo odgovore na vprašanja, ki jih prinašata nova regulativa in tehnologija.
Na svidenje na Ptuju!
Medijski podpornik iVarnost.si
Torek, 1. december 2026
| 8:30 – 9:00 | Sprejem in registracija |
| 9:00 – 9:30 | Uvodni nagovor in podelitev potrdil ter predstavitev sekcije PRIS |
| Sekcija 1: ZInfV-1 – skladnost in odgovornost vodstva | vodi: Boštjan Kežmah | |
| 9:30 – 10:15 | ZInfV-1 v upravi: kibernetska varnost kot nova odgovornost vodstva Jaka Kosmač |
| 10:15 – 11:00 | Skladnost z ZInfV-1 in regulativni okvirji (NIS 2, AI Act) Mag. Matjaž Pušnik |
| 11:00 – 11:45 | Z odprtokodnimi rešitvami do skladnosti z ZInfV-1 Gorazd Taciga |
| 11:45 – 12:30 | Odmor |
| Sekcija 2: Tveganja zunanjih izvajalcev in dobavne verige | vodi: Manuela Šribar | |
| 12:30 – 13:15 | Izzivi pri obvladovanju tveganj zunanjih izvajalcev Uroš Žust |
| 13:15 – 14:00 | Anatomija napada skozi dobavno verigo: kaj revizorji spregledajo, hekerji pa izrabijo Milan Gabor |
| 14:00 – 15:30 | Odmor za kosilo |
| Sekcija 3: Notranja revizija in komunikacija revizorja | vodi: Matjaž Štiglic | |
| 15:30 – 16:15 | Tematske zahteve pri notranjem revidiranju Miloš Košir |
| 16:15 – 17:00 | Prodaja brez pritiska: kako prepričati ljudi, ne da bi jih prepričevali Mag. Aleš Lisac |
| 18:00 | Družabni večer |
Sreda, 2. december 2026
| Sekcija 4: Varnostni ukrepi – dobavna veriga in kriptografija | vodi: Tina Beranič | |
| 9:00 – 9:45 | Upravljanje tveganj dobavne verige – ZInfV-1 in Izvedbena uredba Komisije (EU) 2024/2690 mag. Matjaž Mravljak |
| 9:45 – 10:30 | Postkvantna kriptografija: kaj mora danes vedeti revizor informacijskih sistemov Dmitar Zvonimir Mitev |
| 10:30 – 11:15 | Odmor |
| Sekcija 5: Umetna inteligenca v revizijski in varnostni praksi | vodi: Matjaž Mravljak | |
| 11:15 – 12:00 | Kako v Sloveniji uporabiti umetno inteligenco za doseganje novih prebojev in s kom pri tem sodelovati? Dr. Slavko Žitnik |
| 12:00 – 12:45 | Od groženj do zagotovil: uporaba velikih jezikovnih modelov pri trajnostnem upravljanju kibernetskih tveganj Nika Jeršič |
| 12:45 – 13:30 | Izzivi pri uporabi umetne inteligence in naprednih orodij pri revizorjevem delu Matej Vrčkovnik |
| 13:30 | Zaključek konference |
ZInfV-1 v upravi: kibernetska varnost kot nova odgovornost vodstva
Direktiva NIS 2 in Zakon o informacijski varnosti (ZInfV-1) pomenita pomemben premik: kibernetska varnost ni več zgolj tehnično vprašanje IT-služb, temveč postaja sestavni del upravljanja organizacije in odgovornosti vodstva. Predavanje obravnava ključne zakonske obveznosti vodstva – od odobritve in nadzora nad izvajanjem varnostnih ukrepov ter obveznega usposabljanja do priglašanja pomembnih incidentov pristojni skupini CSIRT.
Avtor bo predstavil vključevanje kibernetskih tveganj v celovit sistem upravljanja organizacije: določanje sprejemljive ravni tveganja, vzpostavitev kazalnikov KPI/KRI, opredelitev odgovornosti in eskalacijskih postopkov ter obvladovanje tveganj v dobavni verigi. V okviru predavanja bo predstavil tudi funkcijo Govern v okviru NIST CSF 2.0 in smernice agencije ENISA za preseganje formalne skladnosti ter vzpostavitev merljive, preverljive in dejanske kibernetske odpornosti organizacije.
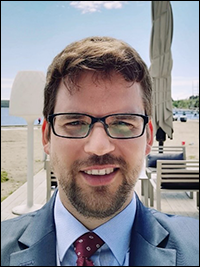
Jaka Kosmač, univerzitetni diplomirani pravnik s pravniškim državnim izpitom, državni revizor, CISA, Manager sistema upravljanja informacijske varnosti po standardu ISO/IEC 27001. Na Računskemu sodišču je sodeloval pri zelo raznolikih revizijah smotrnosti, in sicer od okoljskih do IT revizij. Od leta 2021 je vodja informacijske varnosti na Računskem sodišču. Redno sodeluje in predava na konferencah in seminarjih, ki jih na temo IT revizij in kibernetske varnosti organizira Center of Excellence in Finance. Prav tako je že večkrat sodeloval in predaval na Mednarodni konferenci o revidiranju in kontroli informacijskih sistemov in delavnicah, ki jih organizira Slovenski inštitut za revizijo.
Izzivi pri obvladovanju tveganj zunanjih izvajalcev
Moderne organizacije so vse bolj odvisne od zunanjih izvajalcev, formalno izpolnjevanje raznih regulatornih zahtev na tem področju, pa še ne pomeni, da z njimi povezana tveganja tudi učinkovito obvladujejo. V praksi se težave pogosto pojavijo zaradi napačnega razumevanja razmerij med različnimi regulatornimi okviri, pogodb, ki ne odražajo dejanske izvedbe storitev, prevelikega zanašanja na skrbnike pogodb, neizvedljivih izhodnih načrtov in obravnava registra informacij kot enkratnega projekta. Predavanje bo na podlagi praktičnih izkušenj predavatelja iz analiz vrzeli, implementacijskih projektov in revizij skladnosti (EBA, DORA, ZInfV-1, …) predstavlja pogoste izzive pri upravljanju tveganj zunanjih izvajalcev ter njihove možne posledice. Ključno sporočilo predavanja je, da mora upravljanje tveganj zunanjih izvajalcev postati sestavni del rednih poslovnih procesov organizacij, ne pa ostati omejeno zgolj na enkratni projekt regulatorne uskladitve.
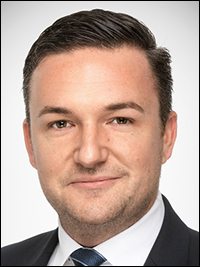
Uroš Žust je partner v oddelku dajanja zagotovil in svetovanja na področju IT v podjetju Forvis Mazars. Ima več kot 21 let izkušenj iz področij revizije informacijskih sistemov, kibernetske varnosti, varnostnih pregledov, upravljanja tveganj, korporativnega upravljanja in zagotavljanja skladnosti v širokem spektru industrij, tako v Evropi kot v ZDA, kjer je živel in delal 5 let.
Uroš je Diplomiran Ekonomist (smer Poslovna Informatika) na Ekonomski Fakulteti, Univerza v Ljubljani, pridobil pa je še nazive Preizkušeni Revizor Informacijskih Sistemov (PRIS) pri Slovenskem Inštitutu za Revizijo, Certified Information Systems Auditor (CISA) ter Certified Information Security Manager (CISM) pri ISACA, kot tudi Certified Information System Security Professional (CISSP) pri ISC2 in Project Management Professional (PMP) pri PMI. Hkrati je tudi akreditirani trener izobraževanj za certifikate CISA in CISM pri ISACA.
Tematske zahteve pri notranjem revidiranju
Strokovni okvir delovanja pri notranjem revidiranju od lanskega leta vsebuje tudi t.i. tematske zahteve, ki so obvezni del strokovnih podlag za notranje revizorje. Izdane so bile 4, v veljavi sta dve. Na konferenci bomo predstavili najpomembnejše dokumente, osredotočili se bomo na vsebino, uporabo v praksi ter vpliv na izvajanje notranje revizije.
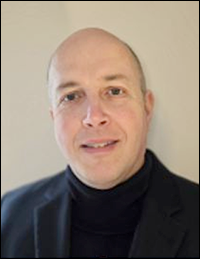
Miloš Košir ima več kot 25 let izkušenj na področju informacijskih tehnologij in informacijske varnosti. Deloval je v različnih strokovnih in vodstvenih vlogah, med drugim kot vodja IT in CISO. Danes v Telekomu Slovenije v oddelku notranje revizije svoje izkušnje uporablja pri povezovanju področij IT, informacijske varnosti, upravljanja tveganj in notranjih
Kako v Sloveniji uporabiti umetno inteligenco za doseganje novih prebojev in s kom pri tem sodelovati?
Umetna inteligenca ni nekaj novega, postaja pa čedalje pomembnejša pri novi digitalni preobrazbi podjetij. Spoznali bomo, kako računalniški sistemi uporabljajo tehnike umetne inteligence. Predstavili bomo primere uspešnih prototipov, razvitih na Univerzi v Ljubljani, Fakulteti za informatiko in računalništvo, ki so primerni za produktivizacijo ali pa so že vključeni v rešitve na trgu. Poleg najmočnejšega superračunalnika v Sloveniji in širše – FRIDA, sodelujemo v projektih, kot je na primer Slovenska tovarna umetne inteligence (SLAIF) ali Kompetenčni center za umetno inteligenco (KCUI). Preko tega pripravljamo še dodatne priložnosti za tesnejše sodelovanje in prenos znanja med akademskim svetom in gospodarstvom.
Izr. prof. dr. Slavko Žitnik je prodekan za pedagoško dejavnost na Univerzi v Ljubljani (od 1.10. dalje prodekan za gospodarstvo), Fakulteti za računalništvo in informatiko. Je predsednik Slovenskega društva INFORMATIKA in član Sveta Agencije za komunikacijska omrežja in storitve RS. V letu 2014 je doktoriral je na področju obdelave naravnega jezika. Raziskovalno se ukvarja s področji informacijskega poizvedovanja, ekstrakcije informacij, semantičnim spletom, (Nevro-)simbolno umetno inteligenco, velikimi jezikovnimi modeli in informacijskimi sistemi. Sodeluje z več uglednimi univerzami – Univerza v Beogradu, Univerza v Južni Floridi in Univerza Harvard. Za svoje delo je prejel svečano listino za mlade visokošolske učitelje in visokošolske sodelavce za izjemne pedagoške in raziskovalne in umetniške dosežke. Prejel je tudi srebrni znak Slovenskega društva INFORMATIKA za svoje doprinose k razvoju in ugledu informatike v Sloveniji. V zadnjem času vodi aktivnosti v okviru evropskih projektov LLMs4EU, SLAIF, AI4DH, LLM4DH in se ukvarja s produktivizacijo metod umetne inteligence v prakso ter je tudi soustanovitelj zagonskega podjetja s tem namenom.
Izzivi pri uporabi umetne inteligence in naprednih orodij pri revizorjevem delu.
Predavanje bo predstavilo ključna orodja umetne inteligence in drugih naprednih tehnologij, ki lahko podprejo revizorja pri vsakodnevnem delu, od analize podatkov in dokumentacije do učinkovitejšega pridobivanja in preverjanja informacij. Osredotočeno bo na cilje in konkretne možnosti njihove uporabe v revizijskem procesu ter kratek pregled tveganj, ki jih takšna orodja prinašajo.

Matej Vrčkovnik, pooblaščeni revizor, FCCA, je zaposlen kot strokovni direktor v družbi KPMG Slovenija in ima 19 let izkušenj v reviziji. Predvsem izvaja revizije srednjih in velikih gospodarskih družb. Med drugim tudi predstavnik Slovenije v CEE innovation Network preko katere se izvaja implementacija novih orodij v reviziji.
Z odprtokodnimi rešitvami do skladnosti z ZInfV-1
Zakon o informacijski varnosti (ZInfV-1) od organizacij zahteva obvladovanje tveganj, pregled nad sredstvi, spremljanje sistemov in odzivanje na incidente. Pogosto se zastavi vprašanje, ali je za skladnost nujno posegati po dragih komercialnih orodjih. V predstavitvi pokažemo, da lahko pomemben del teh zahtev podpremo z odprtokodnimi rešitvami, ki jih v praksi dejansko uporabljamo. Predstavimo tri orodja: GLPI za popis in upravljanje sredstev, Wazuh za spremljanje varnostnih dogodkov na strežnikih ter Graylog kot SIEM za centralno zbiranje dnevniških zapisov. GLPI odgovarja na vprašanje, kaj imamo, in je izhodišče za vse nadaljnje ukrepe. Wazuh odgovarja na vprašanje, kaj se dogaja na strežnikih, in zajema integriteto sistemov, ranljivosti ter varnost konfiguracije. Graylog združuje loge omrežnih naprav, domene, DHCP, load balancerja, firewalla, spletnih strežnikov in drugih kritičnih sistemov ter omogoča korelacijo in opozarjanje. Odkrito povemo tudi omejitve, saj orodja sama ne zagotavljajo skladnosti, če ni urejenih procesov, odgovornosti in rednega vzdrževanja.
Gorazd Taciga ima več kot 20 let izkušenj na področju informacijskih tehnologij, sistemske podpore in upravljanja informacijske infrastrukture. Trenutno vodi Sektor sistemske podpore na Institutu informacijskih znanosti (IZUM), kjer je odgovoren za razvoj, delovanje in varnost ključnih informacijskih sistemov. Njegova strokovna področja vključujejo sistemsko administracijo, kibernetsko varnost, upravljanje IT-infrastrukture ter vodenje strokovnih ekip. Pri svojem delu združuje dolgoletne praktične izkušnje s strateškim pristopom k digitalni preobrazbi in zagotavljanju zanesljivih informacijskih storitev.
Postkvantna kriptografija: kaj mora danes vedeti revizor informacijskih sistemov
Razvoj kvantnega računalništva postavlja pod vprašaj dolgoročno varnost danes široko uporabljenih algoritmov asimetrične kriptografije, kot sta RSA in DSA. Prehod na postkvantno kriptografijo zato postaja pomembno vprašanje upravljanja tehnoloških in varnostnih tveganj. Predavanje bo predstavilo osnovna izhodišča postkvantne kriptografije, naravo kvantne grožnje ter njene posledice za dolgoročno zaščito podatkov in informacijskih sistemov.
Obravnavali bomo ključne vidike načrtovanja prehoda ter vprašanja, ki jih je smiselno odpirati že danes. Poseben poudarek bo na vlogi revizorjev informacijskih sistemov pri razumevanju teh tveganj in presoji pripravljenosti organizacij na prihodnje spremembe.
Dmitar Zvonimir Mitev, Inženir za kriptografijo, CREAPLUS
Dmitar Zvonimir Mitev je magister inženir računalništva in matematike. Študij je zaključil na Fakulteti za matematiko in fiziko ter Fakulteti za računalništvo in informatiko Univerze v Ljubljani. Njegovo strokovno področje je sodobna asimetrična kriptografija, s poudarkom na matematičnih temeljih, formalnih dokazih varnosti in praktični implementaciji kriptografskih rešitev. V podjetju CREAPLUS se ukvarja s kriptografskimi tehnologijami, postkvantnimi algoritmi ter izzivi prehoda obstoječih informacijskih sistemov na kvantno odporno kriptografijo.
Od groženj do zagotovil: uporaba velikih jezikovnih modelov pri trajnostnem upravljanju kibernetskih tveganj.
Predstavitev obravnava uporabo velikih jezikovnih modelov pri modeliranju kibernetskih groženj. Prikazuje, kako lahko veliki jezikovni modeli povečajo učinkovitost, dostopnost in ponovljivost ocenjevanja tveganj, hkrati pa izpostavlja potrebo po strokovni validaciji, varovanju podatkov, sledljivosti ter ustreznem upravljanju kontrol.
Nika Jeršič je asistentka in raziskovalka s področja informatike na Fakulteti za elektrotehniko, računalništvo in informatiko Univerze v Mariboru. Podrobneje se ukvarja z zasebnostjo, varstvom podatkov, modeliranjem groženj in varnostjo programske opreme. Pri svojem delu povezuje praktične varnostne preizkuse, raziskovanje in razvoj varnostnih orodij. Sodeluje tudi pri dodatnem izobraževanju in mentoriranju študentov, posebno pozornost pa namenja modeliranju groženj pri varnostnem testiranju.
Prepričevanje brez pritiska – komunikacijske taktike za zahtevne pogovore
Kako stranki predstaviti neprijetne ugotovitve, ne da bi se takoj postavila v obrambno držo? Kako zmanjšati odpor, pridobiti zaupanje in doseči sodelovanje, ne da bi popuščali pri strokovnih zahtevah?
Na dinamičnem predavanju boste spoznali praktične tehnike iz sveta pogajanj, psihologije in nevroznanosti.
Izvedeli boste, kako s pravimi vprašanji, premišljeno izbranimi besedami in nekaj presenetljivo preprostimi taktikami umiriti napete pogovore, zmanjšati odpor in povečati svojo prepričljivost.
60 minut. Brez dolgočasne teorije. S konkretnimi primeri in tehnikami, ki jih lahko uporabite že pri naslednjem zahtevnem pogovoru.
Mag. Aleš Lisac je podjetnik, avtor, predavatelj in poslovni svetovalec, ki je vodil podjetja v petih državah. Njegovih predavanj se je udeležilo že več kot 160.000 ljudi.
Podiplomski študij menedžmenta je zaključil na Univerzi Clemson v ZDA. Dvakrat je bil izbran za profesorja leta na GEA Collegeu, leta 2006 mu je Inštitut Sofos podelil naziv »predavatelj leta«, leta 2025 pa se je uvrstil v finale izbora Best of 2025 Speakers.
Kot svetovalec je sodeloval s podjetji iz najrazličnejših panog. Posebej se posveča psihologiji odločanja, pogajalskim taktikam in učinkoviti komunikaciji. Njegova posebnost je, da kompleksna psihološka načela predstavi na preprost, praktičen in pogosto humoren način.
Na konferenci bo pokazal, kako lahko z majhnimi spremembami v načinu komunikacije dosežemo bistveno boljše rezultate – tudi v pogovorih, kjer sogovorniki niso ravno navdušeni nad tem, kar jim imamo povedati.
Skladnost z ZInfV-1 in regulativni okvirji (NIS 2, AI Act, CRA)
ZInfV-1 (Zakon o informacijski varnosti), direktiva NIS 2 (o ukrepih za visoko skupno raven kibernetske varnosti v Uniji), AI Act (Uredba EU o umetni inteligenci) in CRA (Uredba EU o kibernetski odpornosti) organizacijam nalagajo zahteve, ki jih ni smiselno obravnavati ločeno od širšega sistema upravljanja tveganj, notranjih kontrol in odgovornosti vodstva.
Predavanje bo predstavilo možnosti za usklajeno upravljanje skladnosti z regulativnimi zahtevami ter povezovanje kibernetske varnosti, upravljanja tveganj pri uporabi umetne inteligence in revizijskih aktivnosti. Poudarek bo na prepoznavanju skupnih zahtev, preprečevanju podvajanja kontrol, zagotavljanju ustreznih dokazil o skladnosti ter oblikovanju revizijskega pristopa, ki temelji na oceni tveganj.
Cilj predavanja je predstaviti, kako lahko organizacije regulativne zahteve povežejo v skladen in učinkovit sistem upravljanja, ki podpira kibernetsko odpornost, preglednost in odgovorno uporabo tehnologije.
Matjaž Pušnik, aPRIS. Matjaž ima več kot 25 let izkušenj v IT svetovanju in IT reviziji, z delom na domačih in mednarodnih projektih. Redno vodi ter izvaja projekte implementacije in zagotavljanja kibernetske varnosti, skladnosti z ZinfV-1 in regulatornimi okvirji (NIS2, AI Act in CRA), tveganj, IT svetovanja in IT revizije, notranje revizije, projekte IT pregledov, tehnološke forenzike, IT-strategije in načrtovanja, izboljševanja poslovnih procesov, upravljanja uspešnosti, upravljanja poslovanja, vodenja projektov, upravljanja integracij ter IT- in IT in varnostne skrbne preglede. Matjaž je redni predavatelj na konferencah, delavnicah in izobraževanjih slovenskega inštituta, kot tudi drugih strokovnih združenj v Sloveniji in avtor člankov na skladnosti z zakonodajo v Sloveniji in direktivami EU. Matjaž je okoli 10 let vodil IT svetovanje in IT revizijo v Sloveniji v mednarodni svetovalni in revizijski družbi.
Matjaž Pušnik je po izobrazbi magister poslovodenja in organizacije in diplomirani inženir računalništva in informatike. Pri Slovenskem inštitutu za revizijo je pridobil naziv preizkušen revizor informacijskih sistemov. Pri organizaciji ISACA je pridobil Mednarodno licenco revizorja informacijskih sistemov (CISA) in mednarodno licenco strokovnjaka preizkušenega v upravljanju tveganj in nadzoru informacijskih sistemov (CRISC) ter certificirani inženir za rešitve na področju varstva osebnih podatkov (CDPSE).
Milan Gabor je certificiran etični heker, strokovnjak kibernetske varnosti, predavatelj na številnih konferencah s področja kibernetske varnosti tako doma kot v tujini, raziskovalec, svetovalec in TEDx govorec. Kot predavatelj je izvedel vrsto različnih tečajev in usposabljanj s področja informacijske vestnosti. V vlogi raziskovalca je vodil nekaj razvojnih projektov. Za njegovo strokovno mnenje ga pogosto zaprosijo vsi večji mediji.
Konferenca bo v dvorani Tacit v Grand hotelu Primus na Ptuju. Nastanitev je predvidena v Grand hotelu Primus. Priporočamo čimprejšnjo rezervacijo. Za udeležence/-ke je cena nočitve z zajtrkom v Grand hotelu Primus v enoposteljni sobi 148,00 €.
Na konferenco se lahko prijavite s prijavnico, ki jo najdete na naši spletni strani. O sprejetju prijave vas bomo obvestili po elektronski pošti. Opozarjamo vas tudi, da se morate od konference odjaviti, če boste morebiti zadržani, saj vam bomo sicer zaračunali udeležnino. Obvestilo o odjavi pošljite na naslov info@si-revizija.si.
Za udeležnino boste odšteli 536,80 € (22-odstotni davek na dodano vrednost je vračunan). Za pooblaščene revizorje in revizijske družbe, kolektivne člane Slovenskega inštituta za revizijo, pooblaščene ocenjevalce vrednosti in aktivne imetnike strokovnega naziva znaša udeležnina 456,28 € (22-odstotni davek na dodano vrednost je vračunan).
Podatke za plačilo konference boste prejeli po elektronski pošti.
• Za prijavljenih od 2 do 5 udeležencev iz iste družbe obračunamo 10 % popusta.
• Za prijavljenih več kot 5 udeležencev iz iste družbe obračunamo 15 % popusta.
• Za prijavljenih od 2 do 5 udeležencev iz kolektivnega člana revizijske družbe ali kolektivnega člana pravne osebe obračunamo 20 % popusta.
• Za prijavljenih več kot 5 udeležencev iz kolektivnega člana revizijske družbe ali kolektivnega člana pravne osebe obračunamo 25 % popusta.
Popusti se med seboj ne seštevajo, velja tisti, ki je višji.
Po določbah pravilnikov o priznanju dodatnega izobraževanja se pooblaščenim ocenjevalcem vrednosti, preizkušenim računovodjem, preizkušenim notranjim revizorjem, preizkušenim revizorjem informacijskih sistemov, preizkušenim davčnikom in revizorjem ter pooblaščenim revizorjem za konferenco prizna 12 ur.
Za pooblaščene ocenjevalce vrednosti ima konferenca oznako B.
Na podlagi Pravilnika o stalnem dodatnem strokovnem izobraževanju pooblaščenih revizorjev za podaljšanje dovoljenja za opravljanje nalog pooblaščenega revizorja in dovoljenja za dajanje zagotovil o trajnostnosti (Uradni list RS, št. 6/26) šteje Slovenski inštitut za revizijo med tiste izvajalce izobraževanj, pri katerih morajo pooblaščeni revizorji pridobiti vsaj 90 točk izobraževanja (trajnostni revizorji 20 točk). Konferenca šteje za pooblaščene revizorje 12,5 točke.
Prijava enega uporabnika
Za prijavo je naprej potrebna registracija v naš sistem SIS. Ob registraciji vnesite svoje ime, priimek, geslo in elektronski naslov. Po uspešni registraciji lahko na portalu ali prek spodnje povezave dostopate do seminarja in se nanj tudi prijavite s klikom na gumb Prijava na seminar.
Prijava več oseb preko podjetja
- Prva prijava
Za prijavo je naprej potrebna registracija v naš sistem SIS. V sistem naj se registrira ena oseba, ki bo upravljala podatke o podjetju in urejala prijavljene na seminar. Ob registraciji poleg osnovnih podatkov še obvezno izpolnite podatke o podjetju(na to podjetje bomo za vse prijavljene potem izstavili račune).
Po registraciji na pregledu profila preverite podatke o podjetju in se pomaknite v meni za upravljanje podjetja s klikom na gumb Prijavi se kot upravljalec tega podjetja. Preverite ime podjetja in kliknite Shrani. Prikaže se nadzorna plošča za upravljanje podjetja. S klikom na gumb Uporabniki dostopate do vseh oseb, ki jih upravljate s tem računom. Dodajte potrebne uporabnike. Nato se vrnite na željeni seminar. Na dnu strani bo gumb, ki Vam bo omogočal prijavo prek podjetja. Na tem mestu boste lahko enostavno prijavili uporabnike.
- Nadaljne prijave
Na dnu pregleda seminarja se bo nahajal gumb za prijavo prek podjetja. Nato se bo izpisal seznam uporabnikov. S klikom na gumb prijava boste uporabnika prijavili na izobraževanje.
Prijava Odjava